»Ali smo zavezanec po ZInfV-1? In če smo, kaj moramo imeti urejeno do decembra?« To vprašanje je jeseni na mizi marsikaterega direktorja in vodje kakovosti. Prvi odziv je pogosto nova mapa, nova preglednica in občutek, da se začenja nov projekt od začetka. V podjetju, ki že ima sistem vodenja kakovosti, to ne drži: dokumenti, notranje presoje, vodstveni pregled, register tveganj in korektivni ukrepi že obstajajo. Manjka predvsem to, česar standard kakovosti ne pokrije: kaj varujete, katere kontrole izvajate in kako ravnate ob incidentu.
V tem prispevku pokažemo, kako to pokrijeta nova modula QMS platforme E-kakovost, Informacijska varnost in Varnostni incidenti: od registra informacijskih sredstev prek obveznosti ZInfV-1 in kontrol ISO/IEC 27001 do izjave o uporabnosti in incidenta z zakonskimi roki. Modula sta na voljo kot dodatna modula platforme.
Kaj zahtevata zakon in standard
ZInfV-1 (Zakon o informacijski varnosti, Uradni list RS, št. 40/25) v slovenski pravni red prenaša evropsko direktivo NIS 2 (Direktiva (EU) 2022/2555). Zavezanci so praviloma srednja in velika podjetja v sektorjih, ki jih navajajo priloge zakona. Ali ste med njimi in ali ste bistveni ali pomembni subjekt, je treba presoditi za vsako podjetje posebej.
Novi zavezanci morajo dokumentacijo in ukrepe vzpostaviti v prehodnem roku 18 mesecev od uveljavitve zakona (62. člen). Po pojasnilih URSIV (Urad Vlade RS za informacijsko varnost) to pomeni do 19. 12. 2026. Za pomemben incident 30. člen določa tri roke: zgodnje sporočilo v 24 urah od zaznave, priglasitev v 72 urah in končno poročilo v enem mesecu po priglasitvi.
ISO/IEC 27001:2022 je mednarodni standard za sistem upravljanja informacijske varnosti. Ima enako strukturo klavzul 4 do 10 kot ISO 9001 (kontekst, voditeljstvo, planiranje, podpora, delovanje, vrednotenje in izboljševanje), poleg tega pa 93 kontrol Priloge A in izjavo o uporabnosti. Zakon in standard se v veliki meri pokrivata: dokaz, ki ga pripravite za kontrolo standarda, je pogosto tudi dokaz za obveznost zakona.
Kaj podjetje s sistemom kakovosti že ima
V modulu Uvedba platforma okvir ISO/IEC 27001 postavi poleg ISO 9001. Ker imata standarda skupno strukturo, se kar je opravljeno za ISO 9001, upošteva tudi pri klavzulah 4 do 10 ISO/IEC 27001: politika, vloge in odgovornosti, obvladovanje dokumentov, notranja presoja, vodstveni pregled in korektivni ukrepi. Novo delo je tam, kjer ga standard kakovosti ne pozna: register sredstev, tveganja informacijske varnosti, kontrole in incidenti.
Okvir ZInfV-1 ima v Uvedbi 56 obveznosti po členih zakona, pripravljenih po besedilu zakona in pojasnilih URSIV, ter profil zavezanca (bistveni ali pomembni subjekt). Med zakonom in standardom je 109 povezav: dokaz, ki ste ga potrdili pri kontroli ISO/IEC 27001, se ponudi pri ustrezni obveznosti ZInfV-1 in obratno. Ponudi, ne prenese: povezavo potrdi človek, nič se ne zgodi samodejno.
Kako to deluje v QMS platformi E-kakovost
1. Register informacijskih sredstev: kaj varujete in kdo zanj odgovarja
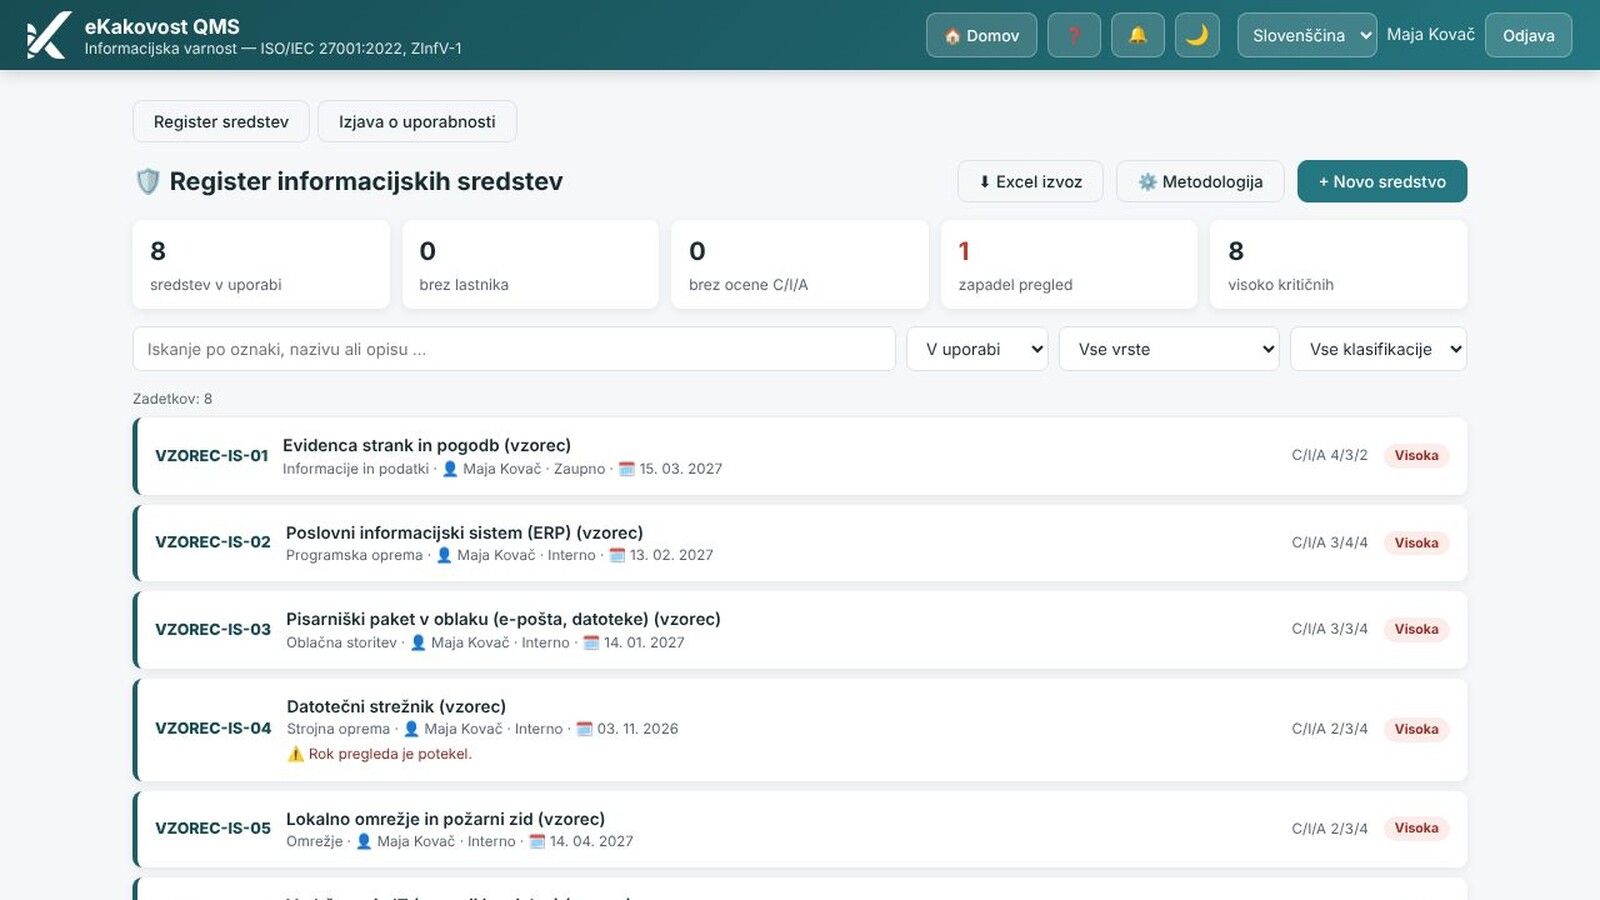
V register vpišete vse, kar je treba varovati: informacije in podatke, programsko in strojno opremo, storitve v oblaku, omrežje, ljudi in prostore. Vsako sredstvo ima oznako, lastnika (odgovarja zanj) in po potrebi skrbnika (ga vsak dan upravlja), dobavitelja in rok naslednjega pregleda, ki se pokaže v Planerju. Strojne opreme, ki je že v modulu Oprema, ne vpisujete dvakrat: sredstvo nanjo samo pokaže.
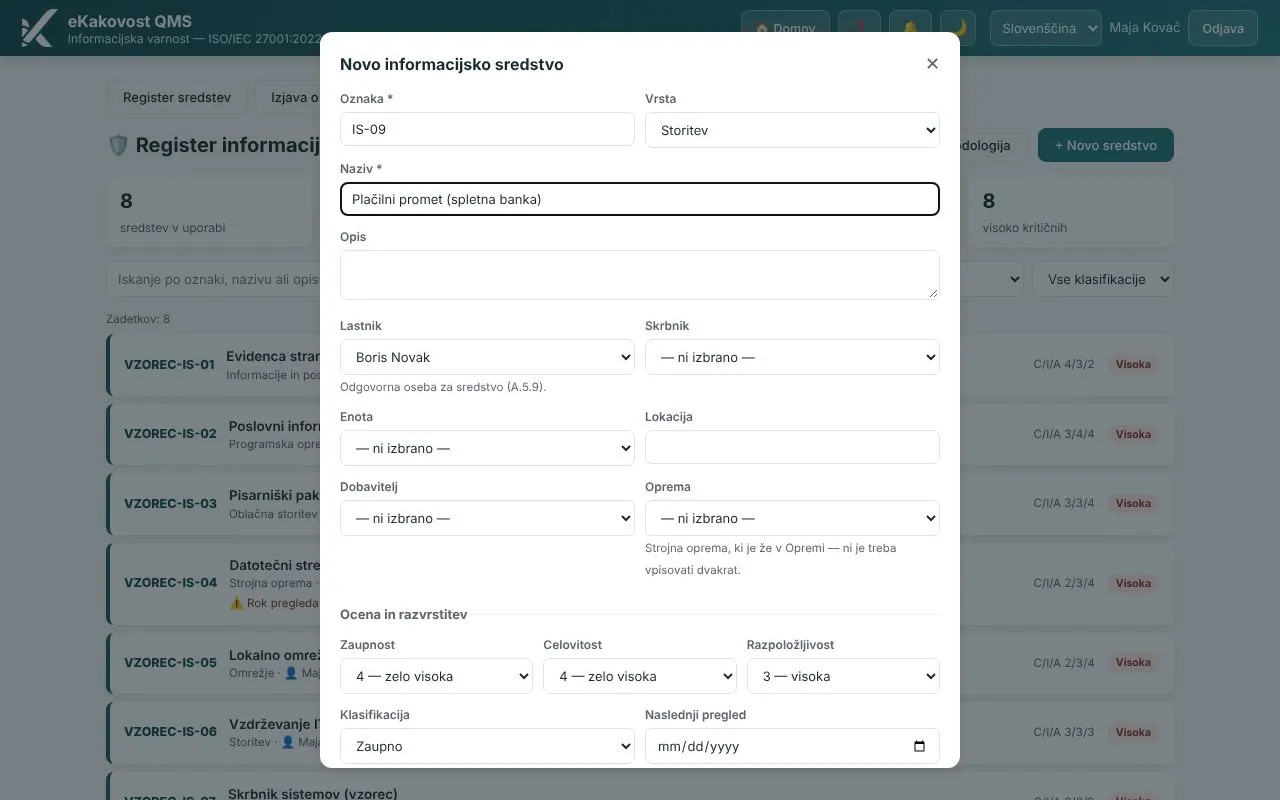 Novo sredstvo: lastnik, ocena zaupnosti, celovitosti in razpoložljivosti od 1 do 4, klasifikacija in rok pregleda.
Zaupnost, celovitost in razpoložljivost ocenite od 1 do 4 in izberete klasifikacijo (javno, interno, zaupno, strogo zaupno). Kritičnosti ne vpisujete: platforma jo izračuna iz ocen po metodologiji, ki jo nastavi skrbnik. Nad seznamom so števci vrzeli: sredstva brez lastnika, brez ocene, brez klasifikacije in z zapadlim pregledom. Sredstva ne izbrišete, ampak ga umaknete z razlogom, zato zgodovina ostane.
2. Tveganja informacijske varnosti v istem registru tveganj
Tveganja informacijske varnosti niso v drugem registru. Vpišete jih v modul Tveganja, kjer dobijo pogled »Informacijska varnost«: grožnja, ranljivost, vpliv na zaupnost, celovitost in razpoložljivost, obravnava (zmanjšanje, sprejem, prenos ali izogibanje) in sprejem preostalega tveganja. Pri tveganju izberete kontrole ISO/IEC 27001, ki ga obvladujejo, in sredstva, ki jih zadeva.
Dobavitelji v modulu Dobavitelji dobijo oceno kritičnosti IKT, sredstvo pa pokaže, kateri dobavitelj ga zagotavlja. Tako je na enem mestu vidno, od katerih zunanjih izvajalcev so odvisni vaši ključni sistemi.
3. Izjava o uporabnosti z izdajami in PDF
Izjava o uporabnosti za vsako od 93 kontrol pove, ali je uporabna, zakaj je vključena (tveganje, zakon, pogodba ali poslovna potreba) in kako daleč je izvedba (načrtovano, delno, izvedeno). Razlog »tveganje« se izpelje sam iz povezave med tveganjem in kontrolo. Izključena kontrola zahteva utemeljitev, kontrola, ki ste jo izbrali pri tveganju in jo hkrati izključili, pa je prikazana kot neskladje.
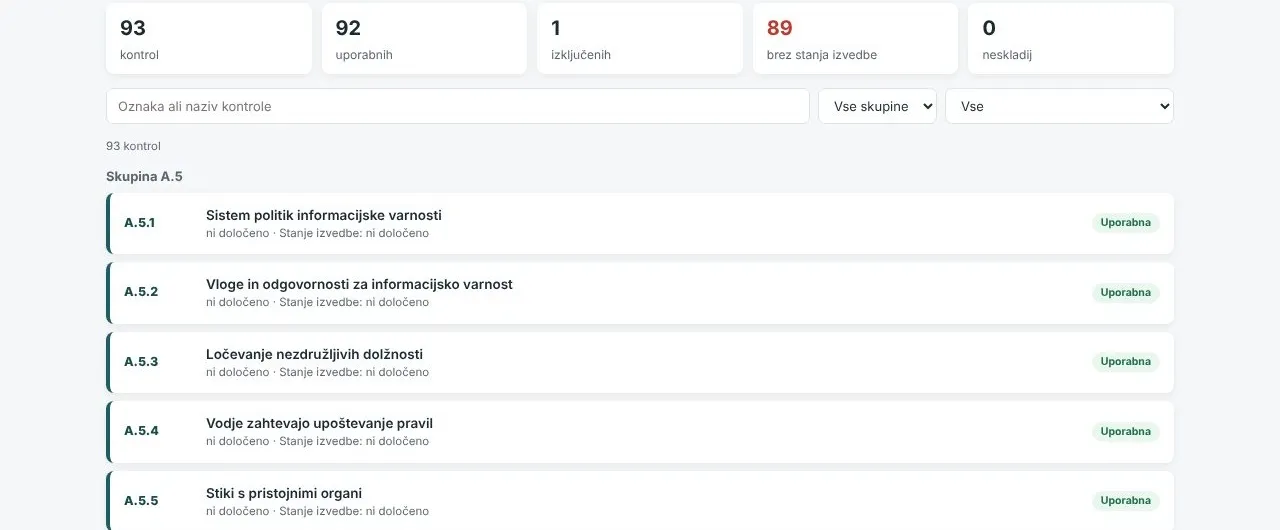 Izjava o uporabnosti: števci kontrol, filtri po skupini in uporabnosti ter seznam kontrol z uporabnostjo in stanjem izvedbe.
Ko je izjava pripravljena, jo izdate: platforma shrani nespremenljiv posnetek vseh kontrol z verzijo, datumom ter osebo, ki je izdala in odobrila, in pripravi PDF. Vsaka nova izdaja dobi naslednjo verzijo, prejšnje ostanejo. Presojevalcu pokažete točno tisto izjavo, ki je veljala na določen dan. Za notranje presoje je na voljo vprašalnik ISO/IEC 27001 s 111 vprašanji v modulu Presoje.
4. Varnostni incident: prijava in razvrstitev, o kateri odloči človek
Varnostni dogodek prijavi vsak, ki modul vidi, tudi s telefona: kaj je opazil (sumljiva e-pošta, nepooblaščen dostop, izpad sistema, izgubljen prenosnik) in kdaj. Odgovorna oseba in kontaktna oseba za informacijsko varnost dobita obvestilo. Register nad seznamom pokaže odprte incidente, pomembne odprte incidente, zamujene zakonske roke in incidente, ki čakajo na oceno.
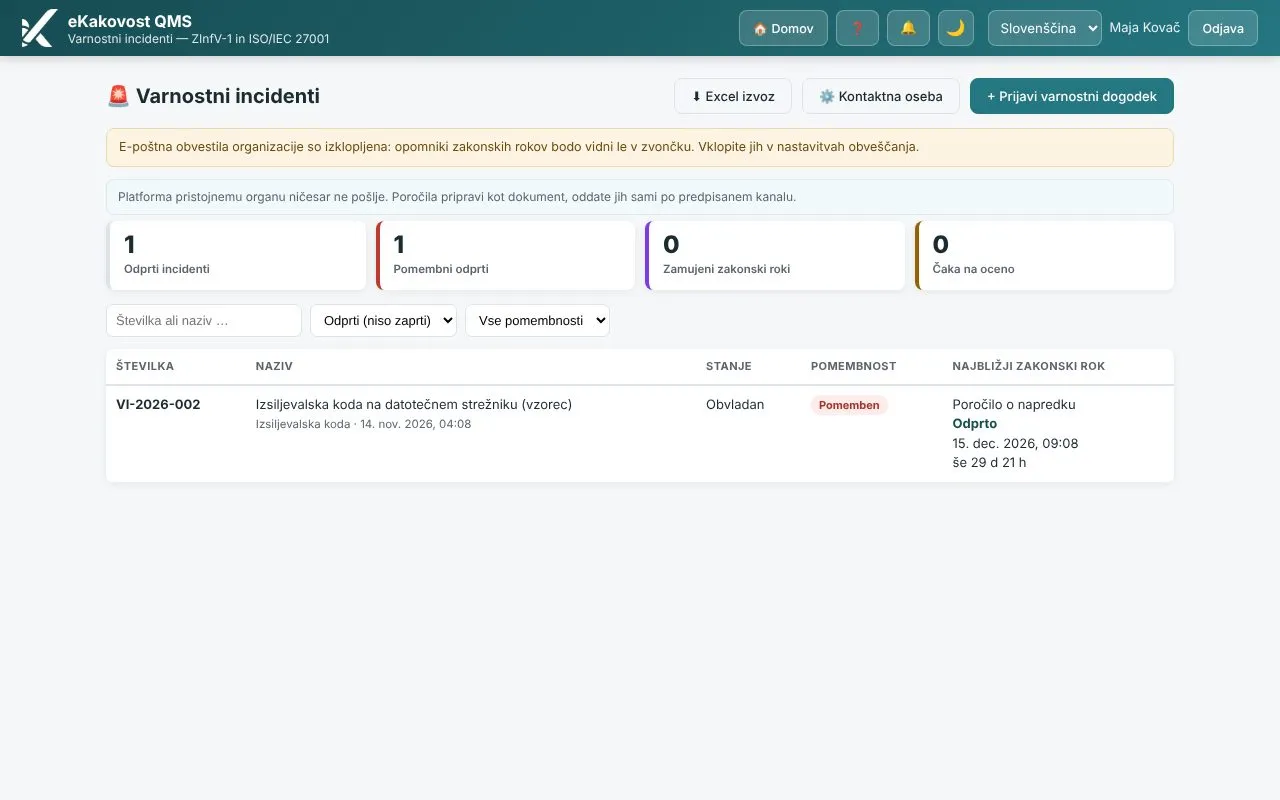 Register incidentov: stanje, pomembnost in najbližji zakonski rok z odštevanjem.
Ali je incident pomemben, odloči človek. V zavihku Razvrstitev odkljukate merila, ki veljajo, in po želji izberete resnost po lestvici URSIV. Platforma pokaže le predlog; če se odločite drugače, vpišete utemeljitev. Preverite še čas seznanitve s pomembnim incidentom, saj od njega tečejo roki.
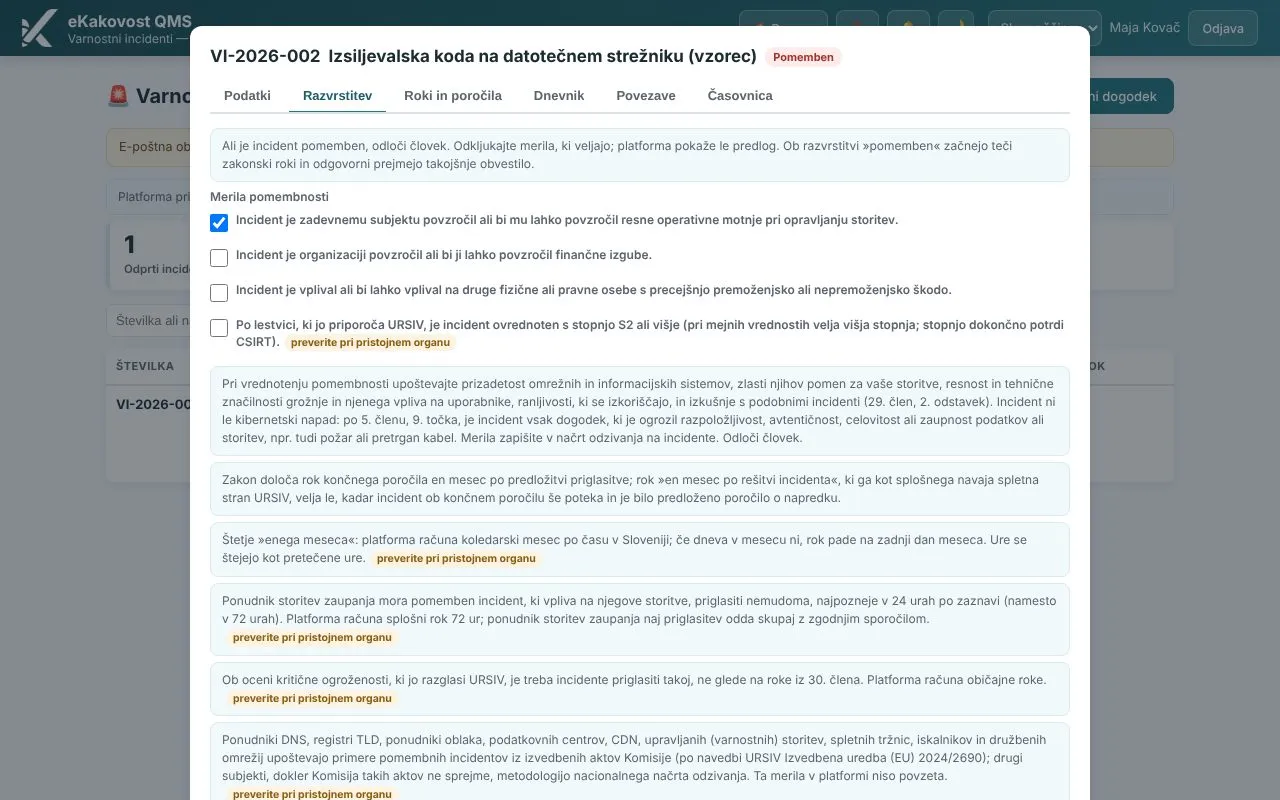 Razvrstitev: merila pomembnosti s pojasnili; o pomembnosti odloči človek.
5. Zakonski roki, opomniki in poročila kot dokument
Ob razvrstitvi »pomemben« se za incident izpišejo roki po 30. členu ZInfV-1: zgodnje sporočilo v 24 urah, priglasitev v 72 urah in končno poročilo v enem mesecu, ob še trajajočem incidentu pa poročilo o napredku. Vsak rok ima odštevanje. Opomniki pridejo pred rokom in ob zamudi, z eskalacijo na skrbnike, tudi čez vikend in na proste dni organizacije.
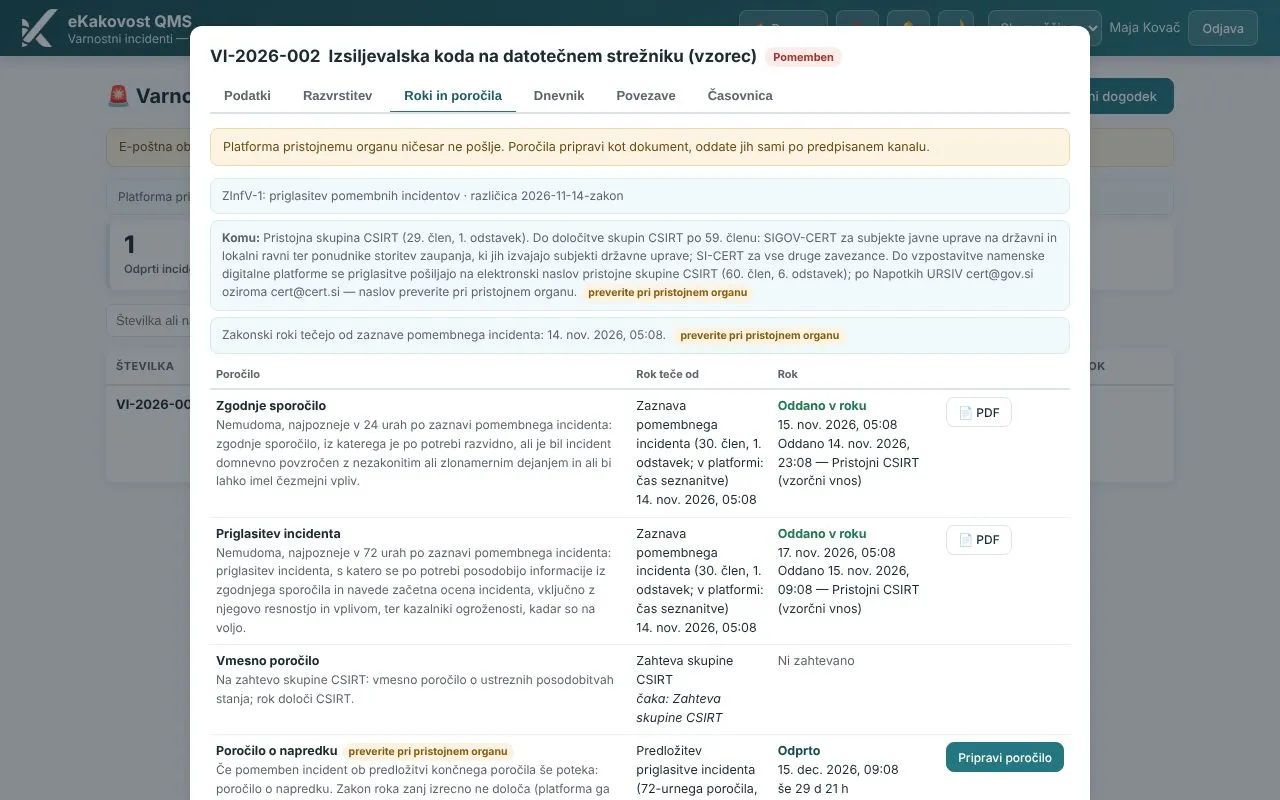 Roki in poročila: oddano zgodnje sporočilo in priglasitev, odštevanje do naslednjega poročila.
Z gumbom Pripravi poročilo nastane poročilo v PDF z obveznim pravnim pojasnilom. Platforma organu ničesar ne pošlje: poročilo oddate sami po predpisanem kanalu, nato ga označite kot oddano in vpišete, kdaj, komu in kako. Oddano poročilo je zaklenjeno. Dnevnik obravnave beleži vsako dejanje in ga ni mogoče spreminjati, zaupen incident pa vidi le ozek krog ljudi. Iz incidenta odprete korektivni ukrep v modulu Ukrepi in ga povežete s tveganji, dobavitelji in sredstvi.
6. Pregled za vodstvo in kazalniki
Na strani za vodstvo je blok informacijske varnosti: pripravljenost po okvirih, vrzeli registra sredstev, obravnava tveganj, odprti pomembni incidenti in stanje izjave o uporabnosti. Isti pregled je vhod vodstvenega pregleda in poročilo PDF za vodstvo. V modulu KPI sta kazalnika odprtih pomembnih incidentov in deleža poročil, oddanih v roku. KPI zdaj sprejme tudi zunanje kazalnike iz drugih sistemov (ERP, MES, CRM), ki jih uvozite iz CSV ali Excela s predogledom pred potrditvijo.
Kaj platforma ne naredi
- Ne pošlje poročil pristojnemu organu; pripravi jih kot dokument.
- Ne izda izjave o skladnosti ali certifikata. Odstotek pripravljenosti je vaša ocena pokritosti zahtev.
- Ne nadomesti pravnega nasveta ali presoje zavezanosti. Vsebina okvirov je pripravljena po besedilu zakona in pojasnilih URSIV, kontrole imajo lastne kratke nazive. Besedila standarda ISO/IEC 27001 platforma ne vsebuje; standard morate imeti sami.
- Ni tehnično orodje kibernetske varnosti (nadzor omrežja, iskanje ranljivosti, protivirusna zaščita). Vodi sistem upravljanja: odgovornosti, evidence, roke in dokaze.
Kaj s tem dobite v ponedeljek zjutraj
| Mape in preglednice | QMS platforma E-kakovost | |
|---|---|---|
| Kaj varujemo | Seznam v preglednici, brez lastnikov | Register sredstev z lastnikom, oceno, kritičnostjo in rokom pregleda |
| Tveganja | Ločena tabela za informacijsko varnost | Isti register tveganj, povezan s kontrolami in sredstvi |
| Zakon in standard | Dva ločena seznama zahtev | 56 obveznosti ZInfV-1, 93 kontrol, 109 povezav z dokazi |
| Izjava o uporabnosti | Dokument brez zgodovine | Izdaje z verzijo, odobritvijo in PDF |
| Ob incidentu | Kdo, komu, do kdaj? | Prijava, razvrstitev, roki z odštevanjem in opomniki |
| Poročilo organu | Pisanje od začetka | Poročilo v PDF s pravnim pojasnilom, oznaka oddaje |
| Vodstvo | Ustno poročilo | Pregled skladnosti, vhod vodstvenega pregleda, kazalniki |
Kdo modula uporablja
- Vodja kakovosti ali informacijske varnosti, ki v Uvedbi vodi obveznosti ZInfV-1 in kontrole ISO/IEC 27001 ter izdaja izjavo o uporabnosti.
- Lastniki sredstev, ki ocenijo zaupnost, celovitost in razpoložljivost ter pravočasno opravijo pregled.
- IT ali zunanji izvajalec, ki skrbi za sisteme in vpisuje obravnavo incidentov.
- Vsak zaposleni, ki sumljiv dogodek prijavi, tudi s telefona.
- Vodstvo, ki vidi pripravljenost, odprte pomembne incidente in roke na strani za vodstvo in v vodstvenem pregledu.
- Presojevalec, ki vidi izdano izjavo o uporabnosti, register sredstev in časovnico incidenta z dokazi.
Rezervirajte brezplačno predstavitev. V 30 minutah vam pokažemo register sredstev, izjavo o uporabnosti in incident z zakonskimi roki ter kako se povežejo z vašim obstoječim sistemom kakovosti. Izberite termin →
V prejšnjem prispevku smo pokazali, kako modul Neskladni izhodi obvladuje neskladne izdelke z dispozicijo in sledjo. Informacijska varnost stoji na istih temeljih kot kakovost: tveganja v modulu Tveganja, ukrepi v modulu Ukrepi in notranje presoje v modulu Presoje. Kako se vse skupaj poveže v celoto, opisujemo na strani sistem vodenja kakovosti.
Pogosta vprašanja
Ali QMS platforma E-kakovost pošlje priglasitev incidenta pristojnemu organu?
Ne. Platforma organom ničesar ne pošlje. Zgodnje sporočilo, priglasitev in končno poročilo pripravi kot dokument PDF, oddate pa jih sami po predpisanem kanalu. Nato poročilo označite kot oddano in vpišete, kdaj, komu in kako ste ga poslali; oddanega poročila ni več mogoče spreminjati.
Ali platforma zagotavlja skladnost z ZInfV-1 ali certifikat ISO/IEC 27001?
Ne. Platforma je orodje za vzpostavitev sistema, evidence in dokaze. Odstotek pripravljenosti pove, koliko zahtev ste po svoji oceni pokrili, in ni izjava o skladnosti. Certifikat izda certifikacijski organ po presoji, skladnost z zakonom pa preverja pristojni organ. Vsebina okvirov je pripravljena po besedilu zakona in pojasnilih URSIV; besedila ne nadomeščajo pravnega nasveta.
Kaj, če že imamo sistem vodenja kakovosti po ISO 9001?
Potem velik del dela že imate. ISO/IEC 27001 ima enako strukturo klavzul 4 do 10 kot ISO 9001, zato se v modulu Uvedba kar je opravljeno za ISO 9001 upošteva tudi pri teh klavzulah. Obvladovanje dokumentov, notranje presoje, vodstveni pregled, korektivni ukrepi, register tveganj in dobavitelji ostanejo isti; dodate register sredstev, kontrole Priloge A, izjavo o uporabnosti in evidenco incidentov.
Kdo je zavezanec po ZInfV-1?
Praviloma srednja in velika podjetja v sektorjih, ki jih navajajo priloge zakona. Ali je vaše podjetje zavezanec in ali je bistveni ali pomembni subjekt, morate presoditi sami, po potrebi s pravnim svetovalcem ali ob pojasnilih URSIV. Ko to veste, v Uvedbi nastavite profil zavezanca in platforma pokaže obveznosti, ki veljajo za vas.
Kaj je izjava o uporabnosti?
Izjava o uporabnosti (angl. Statement of Applicability, SoA) je dokument, ki ga zahteva ISO/IEC 27001 v točki 6.1.3 d: za vsako kontrolo Priloge A navede, ali je uporabna, zakaj je vključena in kako daleč je izvedba, oziroma zakaj je izključena. V platformi jo pripravite iz kontrol v Uvedbi, izdate kot nespremenljivo verzijo in natisnete v PDF.
Preberite tudi
Transparentnost: pri pripravi tega prispevka smo si pomagali z orodji umetne inteligence. Vsebino je strokovno pregledal in potrdil avtor.